中国电信设备进网许可证测试中的信息安全核心地位与设备销售策略
在中国电信设备进网许可证测试体系中,信息安全测试已从辅助性检查上升为核心否决项,直接决定设备能否合法接入公用电信网。随着《网络安全法》《数据安全法》及电信设备进网管理相关规定的严格执行,信息安全能力成为设备销售的前置门槛。
一、进网许可测试中信息安全的多维要求
进网许可证测试涵盖电气安全、协议一致性与互联互通之外,信息安全测试主要包括:
1. 用户数据保护:验证设备对用户身份信息、通信内容的存储与传输加密能力,防止未授权访问与泄露;
2. 网络攻击防护:测试设备抗拒绝服务攻击、防端口扫描、防非授权配置篡改等能力;
3. 安全协议合规:检查TLS/IPsec等安全协议实现的正确性与强度,避免弱加密算法;
4. 日志与审计:要求设备具备安全事件记录、审计追溯功能,满足监管溯源需求;
5. 供应链安全:对关键软件组件进行漏洞扫描与来源可信验证。
上述测试不合格可能导致进网许可延迟或驳回,直接影响产品上市周期。
二、信息安全对设备销售的直接影响
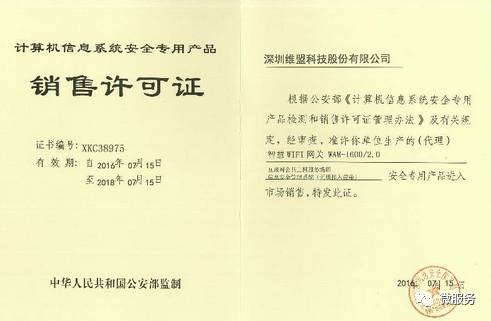
- 市场准入资格:未通过信息安全测试的设备无法取得进网许可证,不得在国内销售和接入网络,销售行为本身构成违规;
- 运营商采购门槛:三大运营商在集采中均将进网许可及信息安全测评报告作为投标必备条件,信息安全能力成为评标加分项;
- 客户信任溢价:具备完善信息安全设计与认证的设备更易获得政企客户、行业用户在等保合规场景下的青睐;
- 全生命周期成本:提前嵌入信息安全设计可减少获证后整改与召回风险,降低销售总成本。
三、面向销售的务实策略
为保障设备销售顺利推进,企业应在进网测试前完成三项工作:一是开展信息安全预测试与差距分析,重点核查加密模块与日志功能;二是将安全测试证据整理为销售材料中的合规资格文件,主动向客户展示进网许可与安全测评结果;三是建立售后安全漏洞响应机制,作为设备销售后的持续合规支撑。
结论:信息安全在进网许可证测试中占据关键地位,既是设备销售的法定前提,也是市场竞争的差异化要素。设备供应商应将信息安全测试贯穿研发、认证与销售全过程,以合规能力驱动销售转化。
如若转载,请注明出处:http://www.ktmjgy.com/product/2.html
更新时间:2026-10-28 04:06:00