精细化权限管理 信息安全设备销售中的平衡艺术
在信息安全设备销售领域,企业面临着一个核心矛盾:如何设计一套权限方案,既能确保敏感信息不被泄露,又能让员工高效流畅地开展工作?这并非简单的技术问题,而是需要精细化管理思维的策略挑战。对销售信息安全设备的企业而言,理解并解决这一矛盾,是赢得客户信任、提升产品价值的关键。
一、权限方案的双重目标:安全与效率
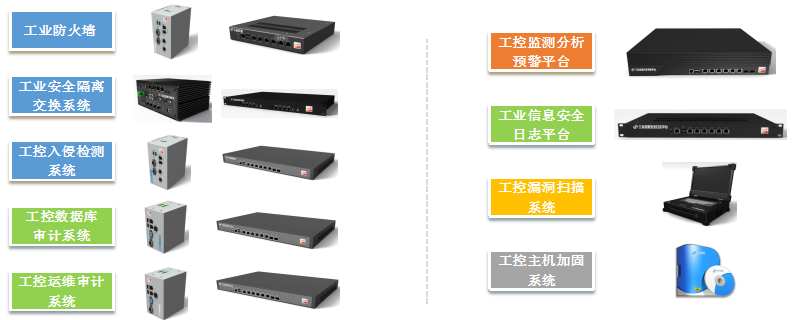
信息安全设备(如防火墙、入侵检测系统、数据防泄漏工具、身份认证平台等)的销售,往往伴随着客户对权限管理的深层需求。过于严苛的权限控制会打断工作流程,降低生产力;过于宽松则可能导致数据泄露或合规风险。精细化的权限方案,核心在于“最小权限原则”与“动态适配”的结合:即员工仅获得完成当前任务所需的最低权限,同时权限能根据角色、场景、时间等因素动态调整。
这种精细化并非一蹴而就。销售方需要从客户的实际业务流程出发,协助其梳理岗位职责、数据分类和访问路径,再将这些需求转化为技术方案。例如,财务部门需访问敏感财务报表,但必须限制复制和转发;研发部门需共享代码库,但不同级别的工程师应有不同的读写权限。通过颗粒度的权限控制——如基于角色的访问控制(RBAC)、基于属性的访问控制(ABAC)——方案既能覆盖复杂场景,又能保持灵活性。
二、精细化的三个实现维度
1. 身份与认证的精细化
多因素认证(MFA)和生物识别技术可以提升安全性,但需平衡用户体验。例如,对高风险操作(如访问核心数据库)强制多因素认证,而对日常办公则采用单点登录(SSO)以减少重复登录疲劳。销售方在推广设备时,应突出“无感认证”与“自适应认证”的价值——根据设备指纹、地理位置和行为分析动态调整认证强度。
2. 授权管理的精细化
采用“零信任”架构是当前趋势:默认不信任任何访问请求,每次访问都需验证。通过微隔离技术,将网络划分为细小的安全域,限制横向移动。销售设备时,可结合客户的组织架构图,设计分层授权模型:部门级管理员负责本部门权限分配,上级管理员审核高权限操作,审计员则独立监控权限使用情况。这种分权制衡机制既保障了安全性,又分散了管理负担。
3. 审计与监控的精细化
所有权限操作需记录日志,并利用用户行为分析(UEBA)技术识别异常。销售方应向客户展示如何通过智能告警和行为基线,将审计从“事后追溯”转向“实时干预”。日志的呈现需面向不同角色定制:管理层关注整体风险和趋势,IT部门关注具体事件细节,合规部门关注证据留存。
三、销售中的沟通策略:从产品到解决方案
信息安全设备的销售不能仅停留在产品功能层面,而应将权限管理方案作为整体解决方案的核心卖点。销售人员需具备咨询式销售能力:
- 调研阶段:了解客户的业务流程、合规要求和员工痛点,识别“过度授权”与“权限不足”的环节。
- 方案设计:结合设备特性,提出分阶段实施的权限模型,并展示权限精细化带来的效率提升(如减少“权限申请-审批”的等待时间,通过自助式权限请求和自动化审批流)。
- 价值验证:利用试点部门进行效果对比,用数据说明安全事件减少和任务完成时间缩短的双重收益。
- 持续优化:强调权限非静态配置,通过定期复查和动态调整(如基于角色的权限定期自动复核)确保长期平衡。
销售方需警惕“唯技术论”陷阱:设备再先进,若客户员工无法熟练使用或感到束缚,仍会导致效率下降甚至有绕过管控的风险。因此,方案中应包含用户培训、权限申请的自助工具以及清晰的权责说明,让员工在理解安全意义的前提下流畅工作。
四、持续支持:权限管理的长期之道
信息安全设备销售不是一锤子买卖。权限方案的精细度需要随着业务变化不断调整:新员工入职、岗位轮换、项目启动与结束、合规法规更新,都会影响权限配置。因此,销售方需提供配套的权限生命周期管理服务——从权限申请、审批、授予、复核到回收的全流程自动化支持,并可基于云平台实现远程策略更新和漏洞修复。这种持续服务能力,既能增强客户粘性,也能将产品从工具升级为长期合作伙伴。
###
在信息安全和员工效率之间的平衡点上,精细化权限管理是绕不开的路径。对企业用户而言,它意味着安全防护不再牺牲工作体验;对销售方而言,它代表从售卖设备转向提供价值。拥有精细化权限设计方案能力的信息安全设备销售商,将在竞争激烈的市场中脱颖而出,因为其解决的不仅是技术问题,更是组织管理的核心痛点——让安全成为流畅运行的底层支撑,而非阻碍。
如若转载,请注明出处:http://www.ktmjgy.com/product/23.html
更新时间:2026-10-28 00:35:14