信息安全管理体系认证 从理解到行动,筑牢企业安全防线
在数字化转型加速的今天,信息安全已成为企业生存与发展的基石。信息安全管理体系认证(如ISO/IEC 27001)不仅是国际公认的安全管理标准,更是企业向客户、合作伙伴展示安全承诺的重要凭证。本文将带您了解认证的核心价值、实施路径,并探讨信息安全管理体系与安全设备销售的协同关系。
一、为什么需要信息安全管理体系认证?
信息安全管理体系(ISMS)认证通过系统化、流程化的方法,帮助企业识别安全风险、建立控制措施并持续改进。其核心价值体现在:
- 风险管控:覆盖技术、管理、人员等多维度,降低数据泄露和业务中断风险;
- 合规背书:满足法律法规及行业监管要求,提升招投标竞争力;
- 信任传递:向客户证明企业对信息安全的重视与能力;
- 持续优化:通过PDCA循环推动安全管理水平螺旋上升。
二、认证实施的关键步骤
- 差距分析:对照标准要求评估现状,明确改进方向;
- 体系建立:制定安全方针、风险评估方法及控制措施文档;
- 运行与监控:落实控制措施,开展内部审核与管理评审;
- 认证审核:由第三方机构进行文件审核与现场审核,通过后颁发证书。
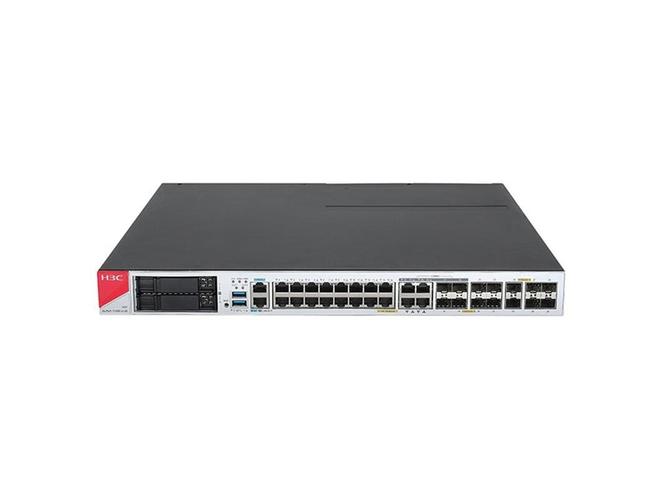
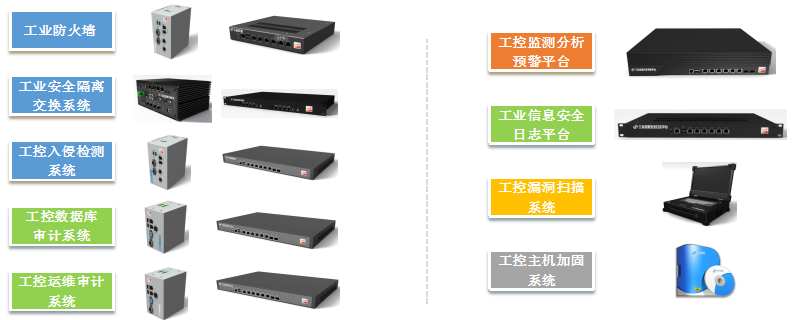
值得注意的是,体系的有效运行离不开技术工具的支撑,例如访问控制、入侵检测、日志审计等安全设备,它们是控制措施落地的重要载体。
三、体系认证与信息安全设备销售的协同
许多企业在推进体系认证时,会发现部分安全控制要求需要借助专业设备实现。例如:
- 网络边界防护需要防火墙、入侵防御系统;
- 终端安全需要防病毒、EDR解决方案;
- 数据安全需要加密机、DLP系统;
- 安全运维需要日志审计、堡垒机等。
因此,信息安全管理体系认证咨询与信息安全设备销售天然互补。专业的咨询服务可帮助企业梳理需求、选型适配设备,而优质设备供应商则能提供符合标准要求的产品与技术支撑,两者结合可显著提升认证效率与落地效果。
四、联系我们
无论您处于认证筹备阶段,还是希望优化现有安全体系,亦或需要采购信息安全设备,我们都可提供专业支持:
- 信息安全管理体系认证咨询与培训;
- 安全风险评估与差距分析;
- 信息安全设备选型建议与销售服务;
- 体系运行维护与持续改进辅导。
联系我们:无论您有任何疑问或需求,欢迎随时沟通,我们将为您提供针对性解决方案,助力企业构建可信赖的安全防线。
如若转载,请注明出处:http://www.ktmjgy.com/product/24.html
更新时间:2026-10-28 16:30:34