医院信息安全等级保护指南 设备与要求解析及信息安全设备销售策略
引言
随着医疗信息化程度的不断深入,医院信息系统已经成为支撑医疗业务运转的核心基础设施。医疗数据的敏感性、医院网络的开放性以及日益复杂的网络攻击手段,使得医院面临严峻的信息安全挑战。实行信息安全等级保护(简称“等保”)是国家的基本要求,也是医院保障患者隐私、维持业务连续性的关键举措。本指南旨在解析医院等保建设中的设备要求,并为信息安全设备销售提供策略参考。
一、医院等保建设概述
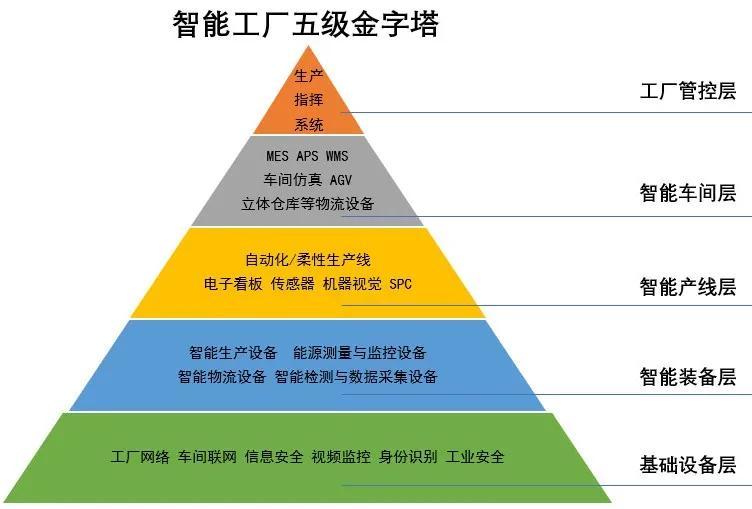
医院信息系统通常涉及HIS(医院信息系统)、PACS(影像归档和通信系统)、EMR(电子病历)等核心业务系统,以及互联网医院、移动支付等对外服务窗口。根据《信息安全技术 网络安全等级保护基本要求》(GB/T 22239-2019),医院核心系统通常需达到等保三级要求,部分关键系统甚至需满足等保四级标准。等保建设涵盖安全物理环境、安全通信网络、安全区域边界、安全计算环境、安全管理中心等多个层面,每个层面都对信息安全设备提出了明确要求。
二、医院等保设备要求解析
1. 安全通信网络
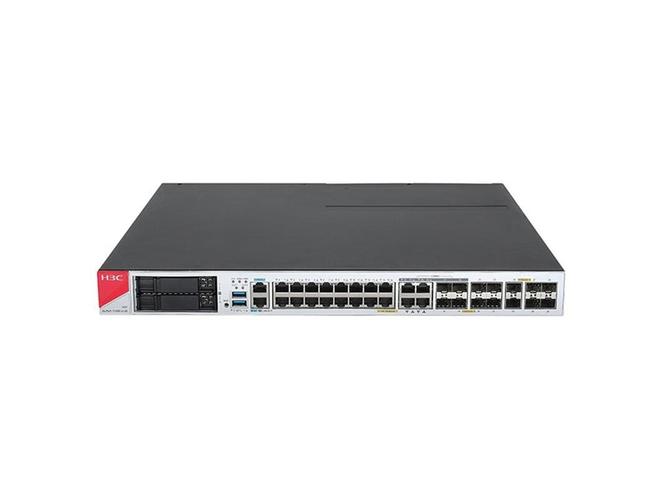
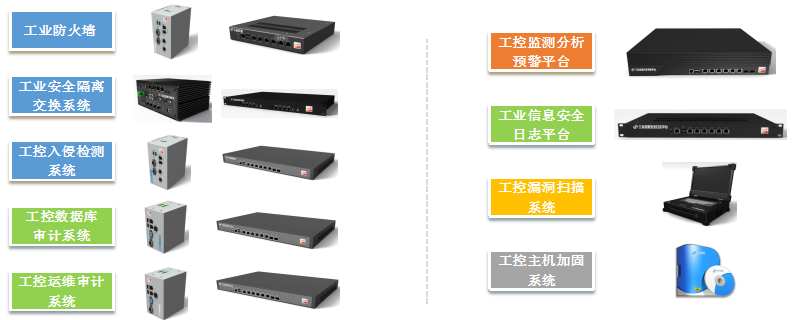
- 网络架构:需保证网络设备的高可用性,避免单点故障。核心交换机需支持冗余电源和链路聚合。建议部署下一代防火墙(NGFW) 实现边界隔离和访问控制,并配置入侵防御系统(IPS) 对关键网段进行流量监控。
- 通信传输:重要数据传输需采用VPN设备(如IPSec VPN或SSL VPN) 进行加密,确保数据在公共网络上传输的安全性,特别是针对远程医疗和医联体数据交换场景。
2. 安全区域边界
- 边界防护:需在内外网边界部署防火墙,并开启访问控制策略;针对互联网入口,建议部署Web应用防火墙(WAF) 防御SQL注入、跨站脚本等针对医院门户网站的攻击。
- 入侵防范:部署入侵检测/防御系统(IDS/IPS),并定期更新特征库,及时发现并阻断恶意流量。
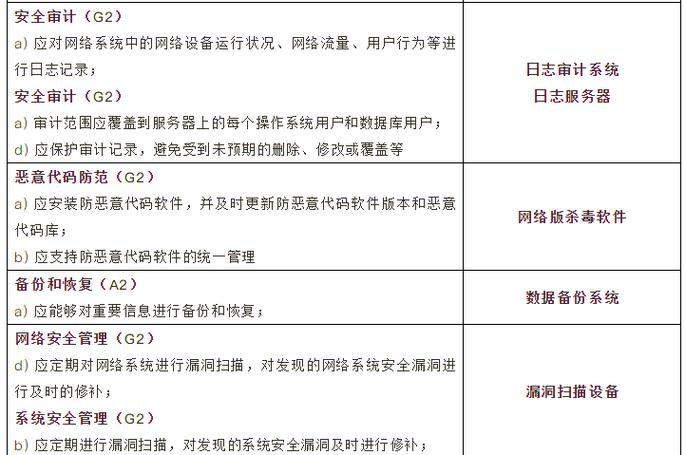
- 恶意代码防范:在网关处部署防病毒网关或高级威胁检测系统(APT检测),防止勒索软件等恶意代码进入医院内网。
- 安全审计:部署综合日志审计系统,对网络设备、安全设备、服务器等的日志进行集中收集和分析,满足等保对审计记录留存6个月以上的要求。
3. 安全计算环境
- 身份鉴别:部署统一身份认证系统(IAM),实现强口令策略、双因素认证(如动态令牌、生物识别),确保只有授权人员才能访问敏感系统。
- 访问控制:通过堡垒机(运维审计系统) 对运维操作进行集中管控和审计,防止越权访问。
- 入侵防范:在服务器和终端上部署主机安全加固系统(HIDS),实现漏洞扫描、基线核查、防暴力破解等功能。
- 数据完整性/保密性:对核心数据库部署数据库审计与防护系统,并采用数据加密设备对存储的重要数据进行加密。
4. 安全管理中心
- 集中管控:部署安全管理平台(SIEM),整合各类安全设备日志,实现安全事件的关联分析、态势感知和统一管理。
- 集中监测:建立安全运营中心(SOC),通过漏洞扫描系统定期评估系统脆弱性,并利用网络资产测绘系统摸清家底,实现资产的动态管理。
5. 安全物理环境
- 机房需配备门禁系统、视频监控系统、环境监控系统(温湿度、漏水检测)、UPS不间断电源、气体灭火系统等,确保物理环境安全。
三、信息安全设备销售策略建议
面对医院等保建设市场需求,信息安全设备销售应注重以下几点:
1. 深入理解医院业务场景与合规要求
销售人员需熟悉医院业务流程(如挂号、收费、检验检查、电子病历)和等保2.0标准,能够针对医院不同区域(如内网、外网、DMZ区、运维区)提出差异化的设备选型建议。例如,针对互联网医院,重点推荐WAF和抗DDoS设备;针对内部核心数据库,推荐数据库审计和加密设备。
2. 提供整体解决方案而非单一产品
医院等保建设是体系化工程,销售人员应整合防火墙、IPS、WAF、堡垒机、日志审计、数据库审计等产品,形成“等保合规套餐”,并配合咨询服务,帮助医院完成定级备案、差距分析、整改建设、测评验收全流程,提升客户粘性。
3. 强调设备性能与可靠性
医院业务7×24小时不间断,设备需具备高吞吐量、低延迟、高可用性(如双机热备)。销售时可提供第三方性能测试报告或典型案例,证明设备在医疗行业的稳定运行记录。
4. 关注数据安全与隐私保护
结合《数据安全法》《个人信息保护法》要求,重点推荐数据防泄漏(DLP)、数据库脱敏、数据备份一体机等设备,帮助医院构建数据全生命周期安全防护体系,规避数据泄露风险。
5. 提供持续服务与增值方案
等保建设并非一次性投入,需持续运营。销售可捆绑安全托管服务(MSS)、定期巡检、应急响应、安全培训等服务,形成长期合作关系。例如,推出“设备+服务”年度订阅模式,确保客户获得持续的安全保障。
6. 利用政策红利与行业标杆案例
密切关注卫生健康委发布的等保相关政策和考核要求,及时向客户传递政策动态。打造区域标杆医院案例,通过参观交流、技术研讨会等形式扩大品牌影响力,推动销售转化。
四、
医院等保建设是系统性工程,既需要医院管理者的重视和投入,也离不开专业信息安全设备的支撑。对于信息安全设备销售而言,唯有深入理解医疗行业特性和等保合规要求,提供贴合场景的产品组合与专业服务,才能在竞争中赢得先机。希望本指南能为医院信息安全建设和设备选型提供有益参考,助力医疗行业安全、合规、高效发展。
如若转载,请注明出处:http://www.ktmjgy.com/product/21.html
更新时间:2026-10-28 23:30:49