全方位汽车行业信息安全研究 数据、软件、通信与设备安全及信息安全设备销售策略
随着智能网联汽车和自动驾驶技术的飞速发展,汽车行业正经历着前所未有的数字化变革。车辆不再仅仅是机械代步工具,而是集成了大量传感器、控制器、通信模块和软件系统的移动智能终端。这一变革在提升驾驶体验和交通效率的也带来了严峻的信息安全挑战。汽车信息安全已成为关乎人身安全、企业声誉和公共安全的核心议题。本文从数据安全、软件安全、通信安全和设备安全四个维度,对汽车行业信息安全进行全方位研究,并探讨信息安全设备销售在这一背景下的市场机遇与策略。
一、数据安全:汽车信息资产的守护基石
智能网联汽车在运行过程中产生并处理海量数据,包括车辆控制数据、用户个人信息、地理位置轨迹、车内音视频内容以及外部环境感知数据等。这些数据具有高敏感性和高价值,一旦泄露或被恶意篡改,可能导致隐私侵犯、车辆被非法控制甚至交通事故。数据安全研究应涵盖数据全生命周期管理:在采集环节,需确保数据来源合法、用户知情同意,并实施最小化采集原则;在传输环节,应采用加密技术(如TLS/SSL、IPSec)保障数据机密性与完整性;在存储环节,需对敏感数据进行加密存储和访问控制,并建立安全的密钥管理体系;在处理与使用环节,应建立数据分类分级制度,实施脱敏处理和审计追踪;在共享与销毁环节,需明确数据共享边界,确保销毁彻底且不可恢复。汽车企业应建立数据安全管理体系,符合国内外法规要求(如 GDPR、中国《汽车数据安全管理若干规定》等),并通过安全成熟度评估持续改进。
二、软件安全:从代码到整车的信任链条
现代汽车包含上亿行代码,软件定义汽车的趋势使得软件安全成为汽车信息安全的另一关键支柱。软件安全风险贯穿需求分析、设计、开发、测试、部署和运维全流程。研究重点包括:建立安全的软件开发生命周期(SDL),在需求阶段定义安全需求,设计阶段进行威胁建模,编码阶段遵循安全编码规范,测试阶段执行静态应用安全测试(SAST)、动态应用安全测试(DAST)和软件成分分析(SCA),部署阶段实施代码签名和安全启动,运维阶段建立漏洞管理与应急响应机制。OTA(空中下载)升级在提供便捷更新的也引入了新的攻击面,需对OTA升级包进行严格签名验证,防止恶意固件植入。开源软件的广泛使用也带来供应链安全风险,需加强软件物料清单(SBOM)管理和第三方组件漏洞监控。
三、通信安全:车载网络与外部连接的安全屏障
汽车通信安全涵盖车内网络(CAN、LIN、FlexRay、车载以太网等)和车外通信(V2X、蜂窝网络、Wi-Fi、蓝牙等)。车内网络由于早期设计缺乏安全考虑,导致总线通信易受注入、重放、DoS等攻击。研究应着重于车载网络入侵检测与防御系统(IDS/IPS)、安全网关、域隔离与访问控制技术,并对关键控制信号进行加密传输和消息认证。车外通信方面,V2X通信面临伪造、篡改、隐私泄露等风险,需部署基于PKI的车联网通信安全认证体系(如IEEE 1609.2)。蜂窝网络连接需防范伪基站和中间人攻击,远程控制指令应实施双向认证和加密。通信安全还需关注无线接口的访问控制与电磁干扰防护,建立端到端的通信安全监测与态势感知平台,及时发现异常通信行为。
四、设备安全:硬件可信与物理防护
设备安全指车辆电子控制单元(ECU)、传感器、网关、车载信息娱乐系统等硬件设备的安全防护。硬件是信任的根基,若硬件层面存在后门或漏洞,上层安全机制将难以生效。设备安全研究包括:构建基于硬件安全模块(HSM)或可信执行环境(TEE)的信任根,实现安全启动和固件完整性验证;采用安全芯片保护密钥和敏感数据;实施硬件接口防护,防止未经授权的物理访问和调试接口滥用;加强供应链安全管理,确保元器件来源可信,防范 counterfeit 组件;对传感器数据进行异常检测,如攻击者可能通过声波、电磁干扰等方式对传感器进行欺骗攻击,需开发抗扰性和数据融合交叉验证技术。设备安全还需考虑整车生命周期内硬件的安全升级与事件响应能力(如网络安全攻击后的硬件恢复与更新保障)。
五、信息安全设备销售:构建车联网安全产品与服务市场
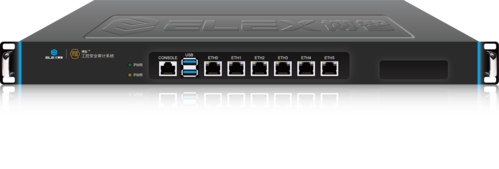
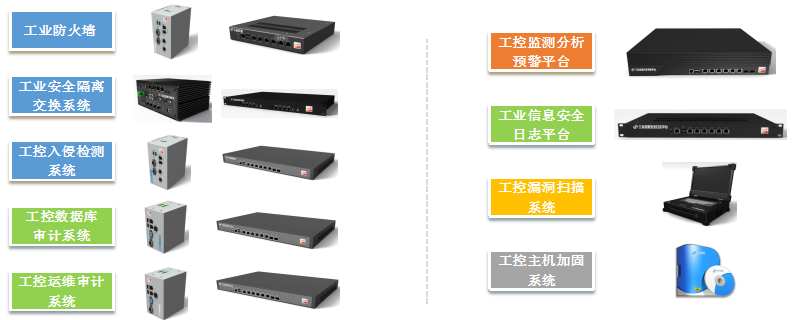
上述全方位的安全需求催生了汽车信息安全设备与服务的巨大市场。信息安全设备销售作为连接技术与用户的关键环节,需要关注以下趋势和策略:产品体系应覆盖端、管、云多层次安全需求,例如车载安全网关、硬件安全模块、入侵检测与防御系统(IDS/IPS)、车载防火墙、密钥管理系统、漏洞扫描与管理平台、安全审计系统以及车联网安全态势感知平台等。销售过程中需针对主机厂、零部件供应商、车队运营商等不同客户的需求提供定制化解决方案,并结合合规要求(如 UN R155/R156、ISO/SAE 21434 等)提供安全咨询、测试认证、渗透测试和应急响应等深度服务。渠道建设需与一线汽车供应链科技创新深度合作,参与行业协会和标准组织,并借助经销合作伙伴的既有生态快速切入目标客户资源。随着法规强制实施和安全威胁态势不断升级,未按要求配齐认证及搭载对应需要的安全设备,将推动如IDS/IPS、信任根关联硬件、远程恢复安全能力的设备持续增速放量。全球商用车和上路运营车辆对于设备放量有杠杆潜力。销售模式也需从单纯的硬件买卖向产品销售+服务(Cyber Security as a Service)转变,通过持续的专业安全自测、对合作方的监督筛查等服务增加客户粘性,并推进为网络传感器、防范系统横向溢出提升算力等互联信息安全进阶概念的共同创新和市场转化。
如若转载,请注明出处:http://www.ktmjgy.com/product/17.html
更新时间:2026-10-28 13:43:06